- Hindi News
- National
- Russian Hardware Tech In Tamil Nadu Nuclear Plant | Cyber Security Boost
नई दिल्ली49 मिनट पहले
- कॉपी लिंक
न्यूक्लियर प्लांट्स में सॉफ्टवेयर क्रैश और साइबर हमलों के खतरों से बचने के लिए भारत में नई तकनीक का इस्तेमाल शुरू किया जा रहा है।
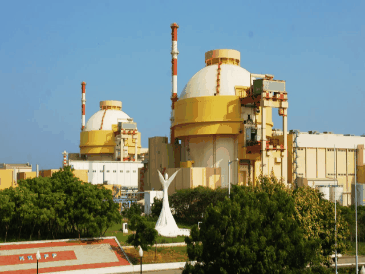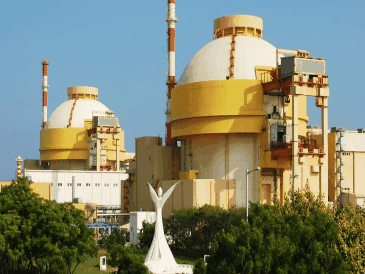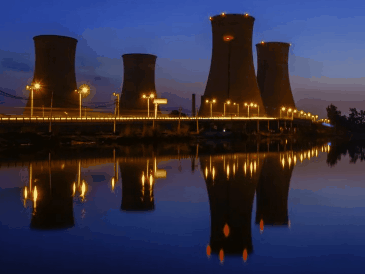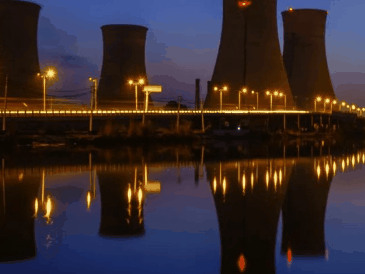
रूस में बनी यह हार्डवेयर-आधारित तकनीक फिलहाल तमिलनाडु में स्थित देश के सबसे बड़े न्यूक्लियर प्लांट में लगाई जा रही है।
रूसी परमाणु ऊर्जा कंपनी रोसाटॉम ने हाल ही में कुडनकुलम परमाणु बिजली संयंत्र के लिए नई तकनीक पर आधारित सुरक्षा उपकरण के करीब 300 सेट भेजे हैं।

नया सिस्टम माइक्रोप्रोसेसर-सॉफ्टवेयर के बिना चलेगा
यह आपात स्थिति में बिना माइक्रोप्रोसेसर और एप्लिकेशन सॉफ्टवेयर के काम करती है। इनका मकसद सॉफ्टवेयर पर निर्भरता घटाना है, ताकि साइबर हमले या कोई गड़बड़ी होने पर भी सुरक्षा व्यवस्था प्रभावित न हो।
सभी जरूरी जांच पूरी होने के बाद इन्हें यूनिट 3 और 4 की सुरक्षा व्यवस्था में शामिल किया जाएगा। कुडनकुलम की पहली दो इकाइयों के संचालन से मिले अनुभवों को ध्यान में रखकर नई इकाइयों के लिए सुरक्षा व्यवस्था तैयार की गई है।
जानिए नए सिस्टम की खासियत
- पहले क्या थी दिक्कत: कंप्यूटर सॉफ्टवेयर व माइक्रोप्रोसेसरों में कोडिंग में बग आ जाए, ऑपरेटिंग सिस्टम क्रैश हो जाए या तकनीकी दिक्कत पर सुरक्षा सिग्नलों का प्रोसेसिंग रुकने का खतरा है। एक यूनिट में गड़बड़ी पर पूरा सेंट्रल सिस्टम एक साथ ठप हो सकता था, क्योंकि उनकी सुरक्षा प्रणालियां पूरी तरह डिजिटल कोडिंग पर निर्भर थीं।
- नए सिस्टम में क्या अलग: ‘नॉन-प्रोग्रामेबल मॉड्यूल’ का इस्तेमाल किया गया है। यानी अब ये उपकरण बिना माइक्रोप्रोसेसर और बिना सॉफ्टवेयर के सीधे हार्डवेयर सर्किट के आधार पर काम करेंगे। इससे तकनीकी खराबी या सॉफ्टवेयर क्रैश की स्थिति में भी प्लांट की सुरक्षा पर कोई असर नहीं पड़ेगा।
- ऑटोमेटेड सेफ्टी: यदि रिएक्टर में तय सीमा से अधिक तापमान या दबाव बढ़ता है, तो यह सिस्टम तुरंत एक्टिव होकर बोरॉन इंजेक्शन पंप जैसे आपातकालीन उपकरणों को आदेश भेजता है। इससे रिएक्टर अपने आप ठंडा होने लगता है और किसी भी बड़े हादसे का खतरा टल जाता है।
- साइबर हमलों से सुरक्षा: बिना प्रोग्रामिंग वाला हार्डवेयर सर्किट होने के कारण इस सुरक्षा प्रणाली में बाहर से किसी भी तरह की डिजिटल सेंधमारी या साइबर घुसपैठ करना मुश्किल होता है।

हैकिंग से कितना खतरा, क्या है इसकी वजह; 5 सवाल-जवाब
सवाल: डार्क वेब क्या है, जहां डेटा अपलोड किया गया
जवाब: डार्क वेब इंटरनेट का वह हिस्सा है, जिसे सामान्य ब्राउजर (जैसे- क्रोम, एज या सफारी) से नहीं खोला जा सकता। इसे एक्सेस करने के लिए टोर ब्राउजर जैसे विशेष ब्राउजर की जरूरत होती है।
सवाल: ये हमला सप्लाई चेन अटैक जैसा, वजह क्या है?
जवाब: जब हैकर सीधे किसी संस्था पर हमला करने के बजाय उसके ठेकेदार, सॉफ्टवेयर कंपनी या डेटा सेंटर को निशाना बनाते हैं, तो इसे सप्लाई चेन अटैक कहते हैं। इससे असली लक्ष्य तक पहुंचना उनके लिए आसान हो जाता है।
सवाल: हैकर्स डेटा डार्क वेब पर क्यों डालते हैं?
जवाब: फिरौती मांगने, डेटा बेचने, जासूसी करने, अपनी हैकिंग क्षमता दिखाने या भविष्य के हमलों के लिए जानकारी साझा करने के उद्देश्य से।
सवाल: अगर कंट्रोल रूम का लेआउट लीक हो जाए तो खतरा क्या है?
जवाब: इससे हमलावरों को पता चल सकता है कि प्लांट के अहम सिस्टम कहां हैं और सुरक्षा व्यवस्था कैसे काम करती है। ऐसी जानकारी भविष्य में साइबर हमला या घुसपैठ की योजना बनाने में मदद कर सकती है।
सवाल: भारत के न्यूक्लियर प्लांट की साइबर सुरक्षा कौन करता है?
जवाब: भारत में NPCIL, CERT-In, NCIIPC और AERB जैसे संस्थान न्यूक्लियर प्लांट की साइबर सुरक्षा की जिम्मेदारी संभालते हैं।


———————————-
ये खबर भी पढ़ें…
यूरोप का दूसरा बड़ा हथियार सप्लायर बना भारत:पहले 28वां था; रूस-यूक्रेन युद्ध के बाद से ₹8000 करोड़ के गोला-बारूद सप्लाई किए, निर्यात 1600% बढ़ा

भारत वैश्विक हथियार निर्यातक के रूप में उभरा है। ट्रेड डेटा मॉनिटर के अनुसार, रूस-यूक्रेन युद्ध शुरू होने के बाद भारत ने यूरोपीय देशों को 8,271 करोड़ रुपए के गोला-बारूद सप्लाई किए, जिनमें आर्टिलरी और मोर्टार शेल शामिल हैं। पूरी खबर पढ़ें…